
Reinaldo Rabelo, CEO do MB Euro, operação europeia do Mercado Bitcoin, questionou a segurança da autocustódia de ativos digitais em publicação no LinkedIn. O texto faz referência ao roubo de cerca de US$ 90 milhões de criptoativos mantidos em carteiras físicas da Ledger adulteradas. Para o executivo, ter as próprias chaves não basta se o usuário não souber protegê-las.
Rabelo comandou a operação brasileira do Mercado Bitcoin até novembro de 2025, quando passou a liderar a expansão do grupo na Europa, a partir de Portugal. Na publicação, o executivo condiciona a opção por autocustódia ao conhecimento técnico do investidor:
"Minha posição é simples: ou você tem conhecimento para gerar os próprios endereços de forma independente e segura, ou faz mais sentido recorrer à custódia profissional de uma empresa séria."
Em entrevista exclusiva ao WB3News, Leonardo Maximiliano, cofundador e CEO da DSec Labs, empresa brasileira de segurança de ativos digitais que produz e vende carteiras autocustodiais ColdKit, afirma que procedência do aparelho, configuração pelo próprio usuário e proteção das palavras de recuperação são cuidados essenciais na compra de uma carteira física.
Segundo Maximiliano, o caso Ledger, "evidencia que o controle das chaves não elimina a confiança nos equipamentos e nos processos usados para gerá-las":
"Como um usuário comum identificaria um implante dentro de um aparelho comprado de um revendedor autorizado? É preciso reconhecer esse limite e cobrar soluções que reduzam essa dependência. A autonomia precisa vir acompanhada de condições reais de verificação."
“Você escutou influencer a dizer para tirar suas criptos da corretora, sem perceber que não tirou os terceiros da história”, escreve Rabelo na abertura da publicação.
O executivo reconhece no texto que os sistemas da Ledger não foram comprometidos e que o ataque ocorreu na distribuição. No entanto, diz que o episódio evidencia que a autocustódia não elimina riscos de códigos e intermediários:
“A autocustódia é uma das grandes possibilidades de cripto. Mas uma possibilidade não é uma obrigação, nem um certificado automático de segurança. O episódio expõe uma distinção. Ao comprar uma hardware wallet, você dispensa o custodiante, não todas as dependências. Continua confiando no fabricante, no software e na integridade do dispositivo que recebeu.”
Segundo ele, não existe risco zero, e o usuário continua responsável pela segurança dos próprios ativos:
"Custodiantes também podem sofrer ataques, falhar ou bloquear o acesso aos recursos. A escolha exige avaliar controles, governança, segregação de ativos e transparência."
Manter os criptoativos em autocustódia não deve ser um imperativo, mas sim uma opção para apenas parte dos usuários:
"Quem tem capacidade e prefere a autocustódia deve ter essa liberdade. Quem não tem não deveria ser constrangido a assumir riscos que não sabe administrar para provar que entendeu cripto".
Maximiliano afirma que, além dos cuidados no momento da compra, cabe aos fabricantes de carteiras autocustodiais elevar os padrões de segurança para minimizar potenciais vulnerabilidades durante a configuração dos dispostivos. Como exemplo, citou a dinâmica da ColdKit, carteira da DSec Labs:
"O episódio mostra que comprar de um canal autorizado pode ser insuficiente. Na DSEC, entregar dispositivos sem o software da carteira instalado e orientar sua instalação e validação busca tornar esse processo verificável desde o início. Isso ajuda a conferir o software e a verificar os mecanismos de geração de entropia, reduzindo o risco de palavras de recuperação previsíveis. Além disso, por ser um dispositivo DIY (Do It Yourself), com projeto de hardware aberto, permite inspecionar seus componentes e compará-los com o projeto publicado, ampliando a possibilidade de verificação também da parte física."
A CryptoBilis, empresa que vendeu os aparelhos adulterados, constava da lista de revendedores autorizados da Ledger na Malásia, na Indonésia e nas Filipinas. Sobre a recomendação de Rabel de que usuários sem conhecimento técnico recorram à custódia profissional, Maximiliano afirma que "faz sentido como escolha individual", mas cabe aos fabricantes aprimorar os mecanismos de configuração e de gestão das carteiras de autocustódia:
"A questão é se vamos tratar a dificuldade técnica como uma condição permanente ou como um problema que precisamos resolver. Quando digo que autonomia não deveria exigir especialização, estou colocando uma responsabilidade sobre quem desenvolve essas ferramentas. Educação, suporte e recuperação compreensível precisam fazer parte do produto. A pessoa deve entender os cuidados essenciais sem precisar se tornar engenheira de segurança.”
Rabelo argumenta na publicação que nem código aberto nem hardware próprio dispensam os cuidados com chaves, backups, recuperação e segurança do ambiente.
A Ledger mantém fechado o código de baixo nível que acessa o chip seguro (Secure Element), que guarda as chaves privadas, porque o contrato com a STMicroelectronics, fabricante do chip, impede a divulgação. O aplicativo da carteira e os apps instalados no aparelho têm código aberto. A Ledger afirma que escolheu o chip seguro pela resistência a ataques físicos e de software. No caso CryptoBilis, o implante não alterou o chip nem o sistema operacional.
Embora o código não tenha sido adulterado no caso Ledger, Maximiliano defende que o código aberto reduz a necessidade de confiança no fabricante:
"Código aberto permite que a segurança seja examinada por pessoas independentes do fabricante. O usuário não precisa ler cada linha para se beneficiar dessa possibilidade, mas é importante conseguir verificar se o software instalado corresponde ao código publicado. No ColdKit, a combinação de código aberto, operação offline e foco exclusivo em Bitcoin busca reduzir complexidade e permitir mais verificação."
No entanto, o código aberto não protege os usuários de um caso como o da Ledger, em que houve adulteração física do dispositivo, reconhece Maximiliano:
"Esse caso reforça justamente a necessidade de avaliar toda a arquitetura: o segredo pode estar protegido dentro do chip e ser exposto ao aparecer na tela. A segurança precisa acompanhar esse percurso inteiro. E as limitações conhecidas precisam estar claras também na apresentação comercial do produto, para que o cliente possa tomar uma decisão informada sobre a proteção do próprio patrimônio."
A Ledger abriu a investigação em 9 de outubro, após relatos de perda de fundos de clientes do Sudeste Asiático que haviam comprado aparelhos da CryptoBilis, e pediu à revendedora que suspendesse as vendas. No dia seguinte, a empresa confirmou no X que o aparelho de um dos usuários afetados continha um implante de hardware não autorizado.
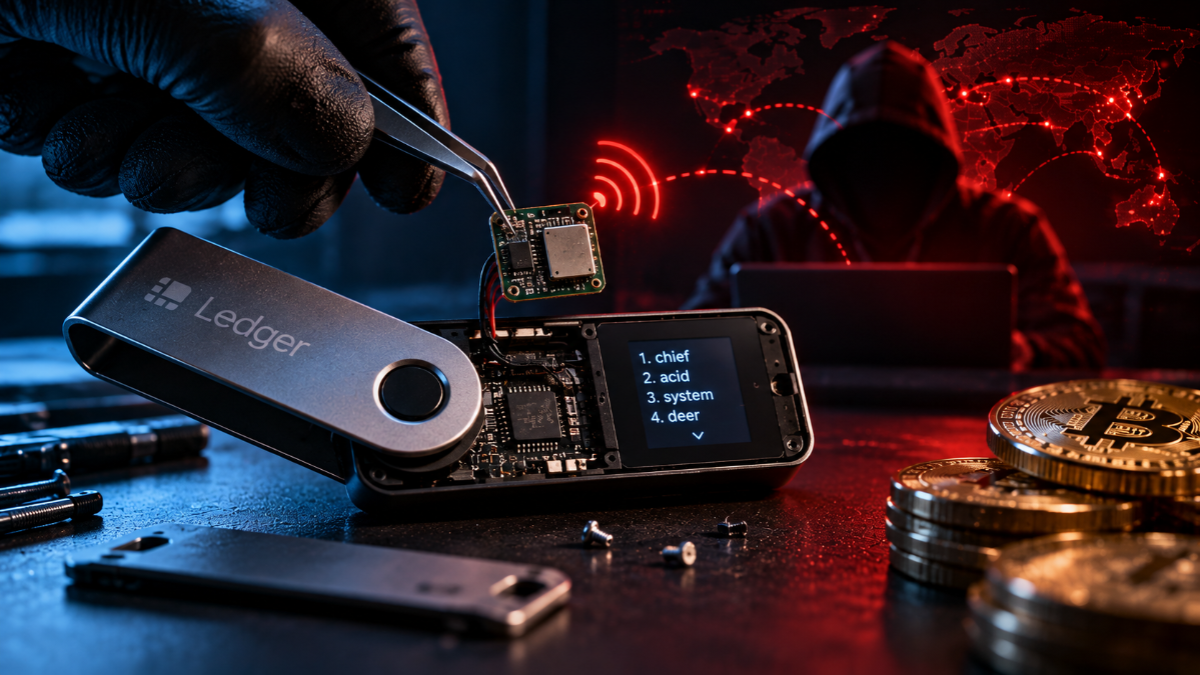
Em atualização publicada em 13 de outubro, o Donjon, equipe de pesquisa em segurança da Ledger, detalhou o funcionamento do implante, instalado dentro do dispositivo. O microcontrolador do componente identifica e decodifica a frase de recuperação de 24 palavras, que dá acesso à carteira, quando ela aparece na tela durante a configuração, e a transmite por rede móvel LTE, por meio de um eSIM, chip de celular embutido.
Segundo a Ledger, o implante não altera o chip seguro nem o sistema operacional do aparelho, e não modifica transações nem assinaturas. Por ser um componente separado, o implante não é detectado pelas verificações de integridade do próprio aparelho.
Todos os casos confirmados envolvem aparelhos vendidos pela CryptoBilis, e o volume de dispositivos afetados é limitado, informou a Ledger em atualização de 11 de outubro. A empresa afirma que seus sistemas e seus canais de venda direta não foram comprometidos. Em 13 de outubro, a Ledger pediu aos revendedores de Indonésia, Singapura, Tailândia, Filipinas, Vietnã, Malásia e Hong Kong que suspendessem as vendas. Na Europa, a rede de varejo MediaMarktSaturn retirou os aparelhos das lojas e do site depois que um cliente na Alemanha relatou um implante.
Estimativas de pesquisadores de dados on-chain apontam perdas de US$ 86 milhões a US$ 93 milhões, em mais de 300 carteiras. A Ledger afirma que os números vêm de terceiros e não foram verificados pela empresa.
“A adulteração física na cadeia de suprimentos é um risco para toda a indústria”, afirmou no X Pascal Gauthier, CEO da Ledger, ao anunciar a revisão dos controles sobre vendas diretas e revendedores.